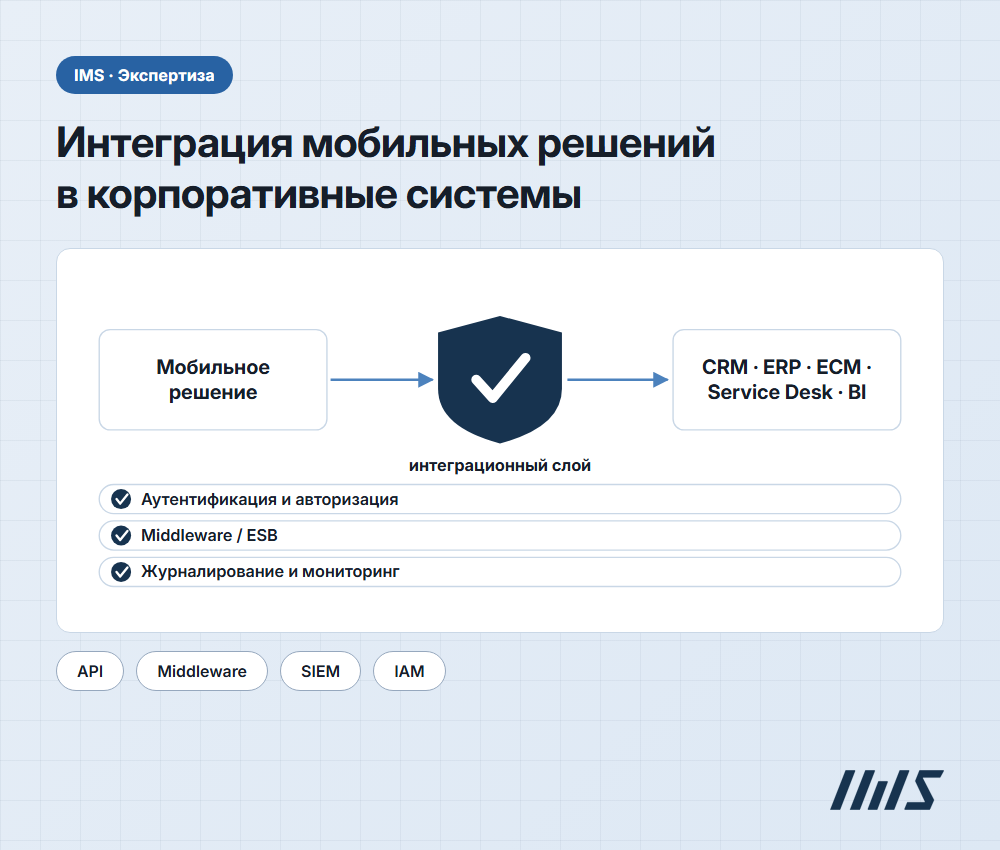
Мобильное решение интегрируется в корпоративную систему через управляемый обмен данными, единые правила доступа и заранее описанные бизнес-сценарии. В проектах с большим числом пользователей особенно важна устойчивость всей цепочки: пользователь — мобильное решение — интеграционный слой — корпоративная система. Ошибка в одном звене быстро становится проблемой для службы поддержки, ИБ и бизнеса. Интеграция должна обеспечивать актуальность данных, контролируемую аутентификацию, авторизацию по ролям и наблюдаемость операций.
Интеграция мобильного решения — это организованное взаимодействие мобильного приложения с корпоративными информационными системами, при котором данные, события и команды передаются по согласованным правилам.
Корпоративная информационная система (КИС) хранит данные, исполняет бизнес-логику, также с помощью нее происходит управление процессами компании.
Что включает интеграция мобильного решения в корпоративную систему
Интеграция мобильного решения с корпоративной системой включает не только передачу данных. Она связывает мобильный интерфейс сотрудника или клиента с КИС, идентификацией пользователей, бизнес-правилами, журналированием и поддержкой. Мобильное решение не должно обращаться к базе данных КИС напрямую: этот путь ускоряет первый релиз, но повышает риск нарушения целостности данных и усложняет развитие.
Точки интеграционного взаимодействия обычно выделяют для следующих систем и направлений:
- CRM-система передает сведения о клиентах, сделках, задачах и взаимодействиях с клиентами.
- ERP- и учетная система предоставляют данные по заказам, остаткам, договорам, платежам и операциям.
- Системы документооборота обеспечивают просмотр, согласование и подписание документов в разрешенных сценариях.
- Каталог пользователей и IAM-система (управление идентификацией и доступом) отвечают за аутентификацию и контроль прав доступа.
- BI- и аналитическая система получает агрегированные события и показатели использования мобильного решения.
- Блок поддержки обрабатывает заявки, инциденты, выездные работы и статусы оборудования.
Базовая логика выглядит так:
[Пользователь]
↓
[Мобильное решение]
↓ HTTPS / защищенный канал
[API Gateway / Middleware]
↓ ↓
[Сервис аутентификации] [Журналирование и мониторинг]
↓
[Корпоративные системы: CRM, ERP, ECM, Service Desk, BI]
↓
[Мобильное решение]
↓ HTTPS / защищенный канал
[API Gateway / Middleware]
↓ ↓
[Сервис аутентификации] [Журналирование и мониторинг]
↓
[Корпоративные системы: CRM, ERP, ECM, Service Desk, BI]
Мобильное решение сокращает число ручных действий между возникновением события и его фиксацией в КИС и тем самым ускоряет процесс. Например, инженер закрывает выездную заявку на объекте сразу, без переноса записей из бумажного листа в Excel или другие системы после завершения заявки.
Принято считать, что мобильный интерфейс должен повторять веб-систему, но это работает только если сотрудники выполняют на телефоне те же действия. В сценариях подтверждения операции, создания заявки и просмотра статуса мобильный сценарий обычно ограничивается одним действием: посмотреть статус, подтвердить операцию, приложить фото, создать заявку.
Критерии выбора мобильного решения для корпоративной инфраструктуры
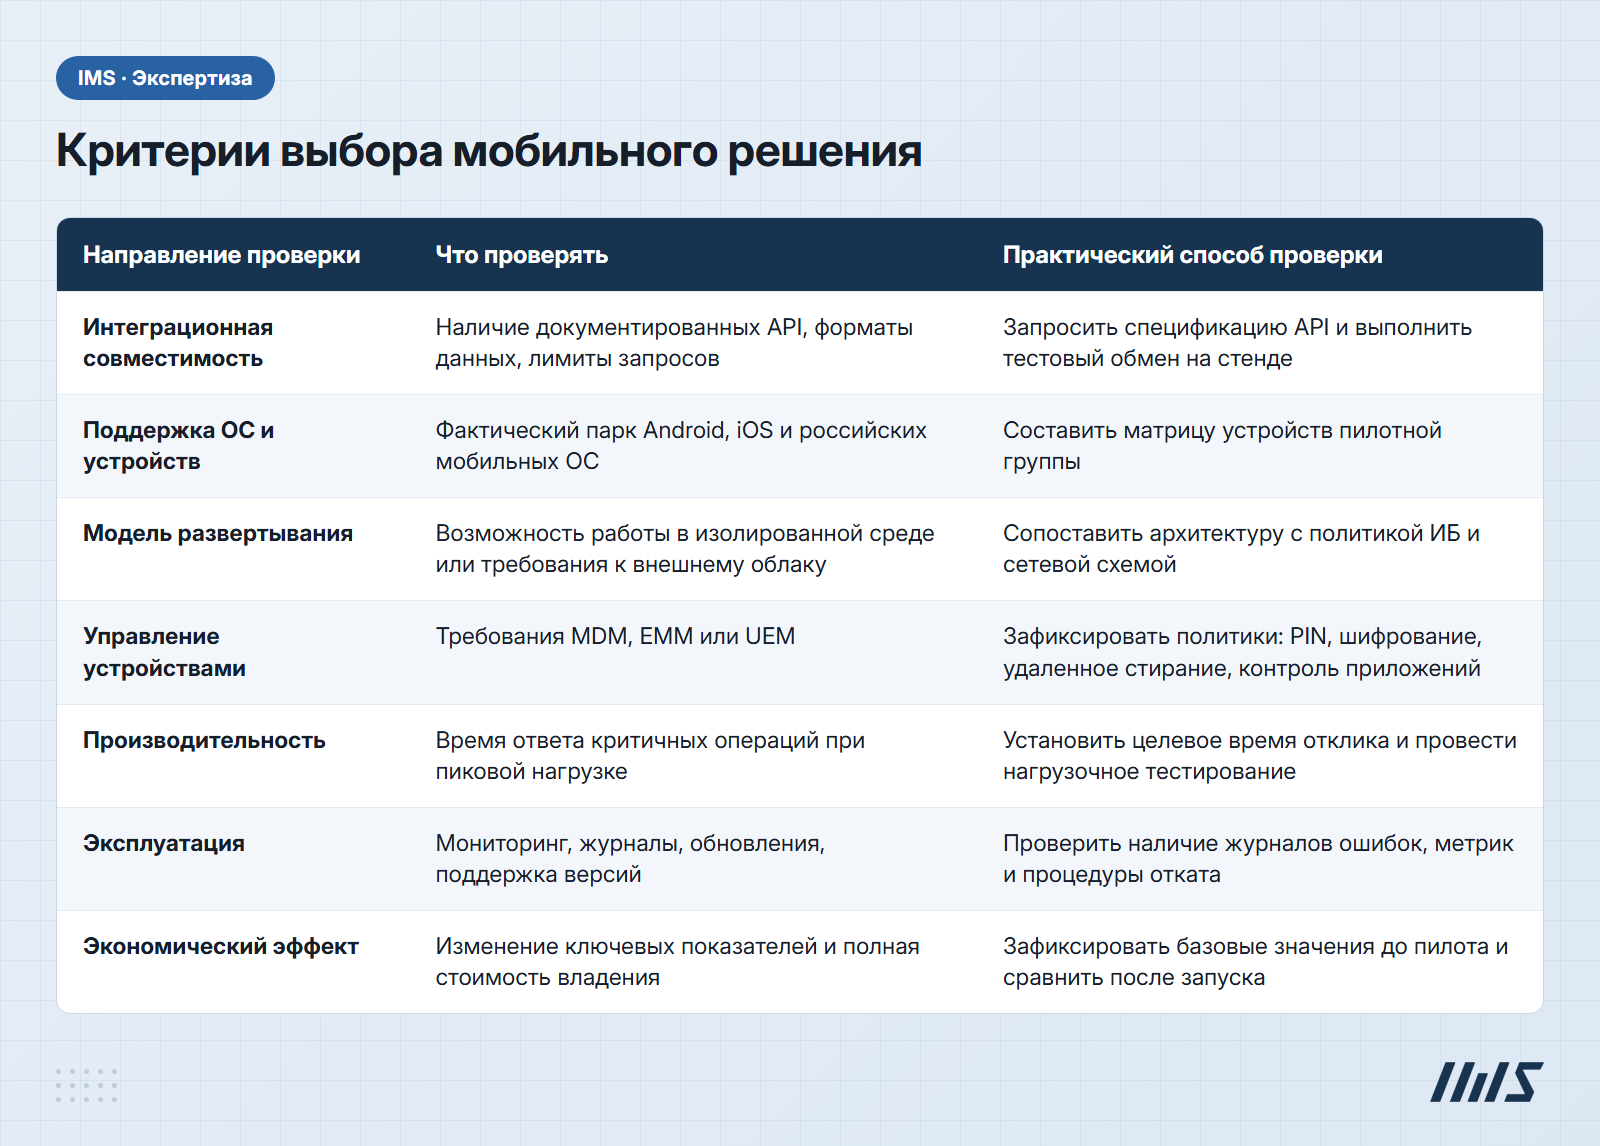
Мобильное решение для корпоративной инфраструктуры выбирают по способности безопасно работать с существующими КИС, а не по числу экранов или заявленных функций. Проверка начинается с целевых сценариев: какие действия выполняются вне рабочего места, какие данные нужны пользователю и какие операции нельзя разрешать с мобильного устройства.
Корпоративная инфраструктура — это ИТ-инфраструктура компании, включающая сети, средства защиты, системы идентификации, серверные мощности, КИС и инструменты эксплуатации.
Мобильное решение проверяют по семи критериям:
MDM (управление мобильными устройствами — не путать с Master Data Management, управлением основными данными компании) отвечает за базовый контроль смартфонов и планшетов. EMM (управление корпоративной мобильностью) добавляет к этому управление приложениями и контентом. UEM (единое управление конечными точками) идет дальше: объединяет смартфоны, планшеты, ноутбуки и другие устройства в одной консоли.
Эффективность мобильного решения оценивают по заранее согласованным метрикам. Число установок само по себе не показывает результат. Подходящий набор ключевых показателей:
- время выполнения мобильной операции до и после запуска;
- доля операций, завершенных без возврата в офисный интерфейс;
- число ошибок синхронизации на 1 000 операций;
- количество обращений в поддержку по мобильному сценарию;
- стоимость обработки одной операции и срок окупаемости.
Качество интеграции снижает повторный ввод данных и число ошибок, что определяет экономический эффект. Единые политики управления устройствами снижают риски для всего мобильного парка. Наблюдаемость ускоряет обнаружение сбоя и поэтому снижает стоимость поддержки.
Технологии интеграции мобильных решений
Технологию интеграции выбирают по сложности бизнес-логики, числу корпоративных систем и требованиям к скорости обмена. Выбор обычно идет между четырьмя вариантами: API, Middleware, Webhook и готовым коннектором — у каждого свой сценарий применения.
API работает по модели запроса: мобильное решение спрашивает, корпоративная система отвечает.
Middleware — это интеграционный слой, который принимает запросы мобильного решения, применяет правила обработки и связывает его с одной или несколькими корпоративными системами. Он нужен, когда мобильное решение должно работать с несколькими КИС и единым набором правил преобразования данных.
Webhook работает иначе: система сама отправляет уведомление о событии на зарегистрированный адрес, не дожидаясь запроса. Для статуса заявки удобнее webhook, а для открытия карточки заявки — API.
Коннектор — готовая реализация взаимодействия с конкретной системой. Он сокращает объем типовой разработки, но подходит только для подтвержденного сценария: нужна проверка версии, состава функций и условий поддержки.
Для сложной корпоративной интеграции могут использоваться ESB (интеграционная шина): 1С:Шина, DATAREON, Диасофт Digital Q.Integration, Bercut ESB, СмартВиста, Галактика ESB. Выбор ESB зависит от существующего ландшафта, требований к маршрутизации, преобразованию сообщений, журналированию и эксплуатации. Сам факт наличия ESB не отменяет необходимость проектировать API-контракты.
Частая ошибка компаний — начинать с вопроса «какой протокол выбрать», хотя сначала нужно описать событие, владельца данных и допустимую задержку синхронизации. Если неясно, кто является источником истины для статуса заказа, REST или очередь сообщений проблему не решат.
Типовая архитектура интеграции
Типовая архитектура отделяет мобильное решение от внутренних КИС интеграционным слоем. Такое разделение позволяет менять мобильный интерфейс, обновлять отдельные корпоративные системы и централизованно контролировать доступ без каскадной переработки всех компонентов.
[Мобильное решение]
- локальное защищенное хранилище
- модуль работы офлайн
- клиентские журналы ошибок
↓
[WAF (межсетевой экран для веб-приложений) / API Gateway]
↓
[Сервис аутентификации и авторизации]
↓
[Middleware / ESB]
- преобразование форматов
- маршрутизация сообщений
- очередь повторной доставки
- аудит операций
↓
[CRM] [ERP] [ECM] [Service Desk] [BI]
↓
[SIEM и средства мониторинга]
В архитектуре должны быть определены владельцы данных: у каждого объекта — один источник истины. Карточка клиента обычно приходит из CRM. Статус отгрузки определяет ERP. Геометку и фотоотчет предоставляет само мобильное решение. Дублирование одного объекта в нескольких КИС без правила приоритета почти гарантирует конфликт данных.
Офлайн-режим нужен не «на всякий случай», а для сценариев с нестабильной связью: склад, производственный участок, выездное обслуживание. Он требует очереди локальных операций, идентификаторов идемпотентности и правил разрешения конфликтов. Иначе повторная отправка создаст два одинаковых заказа.
Этапы интеграции мобильного решения
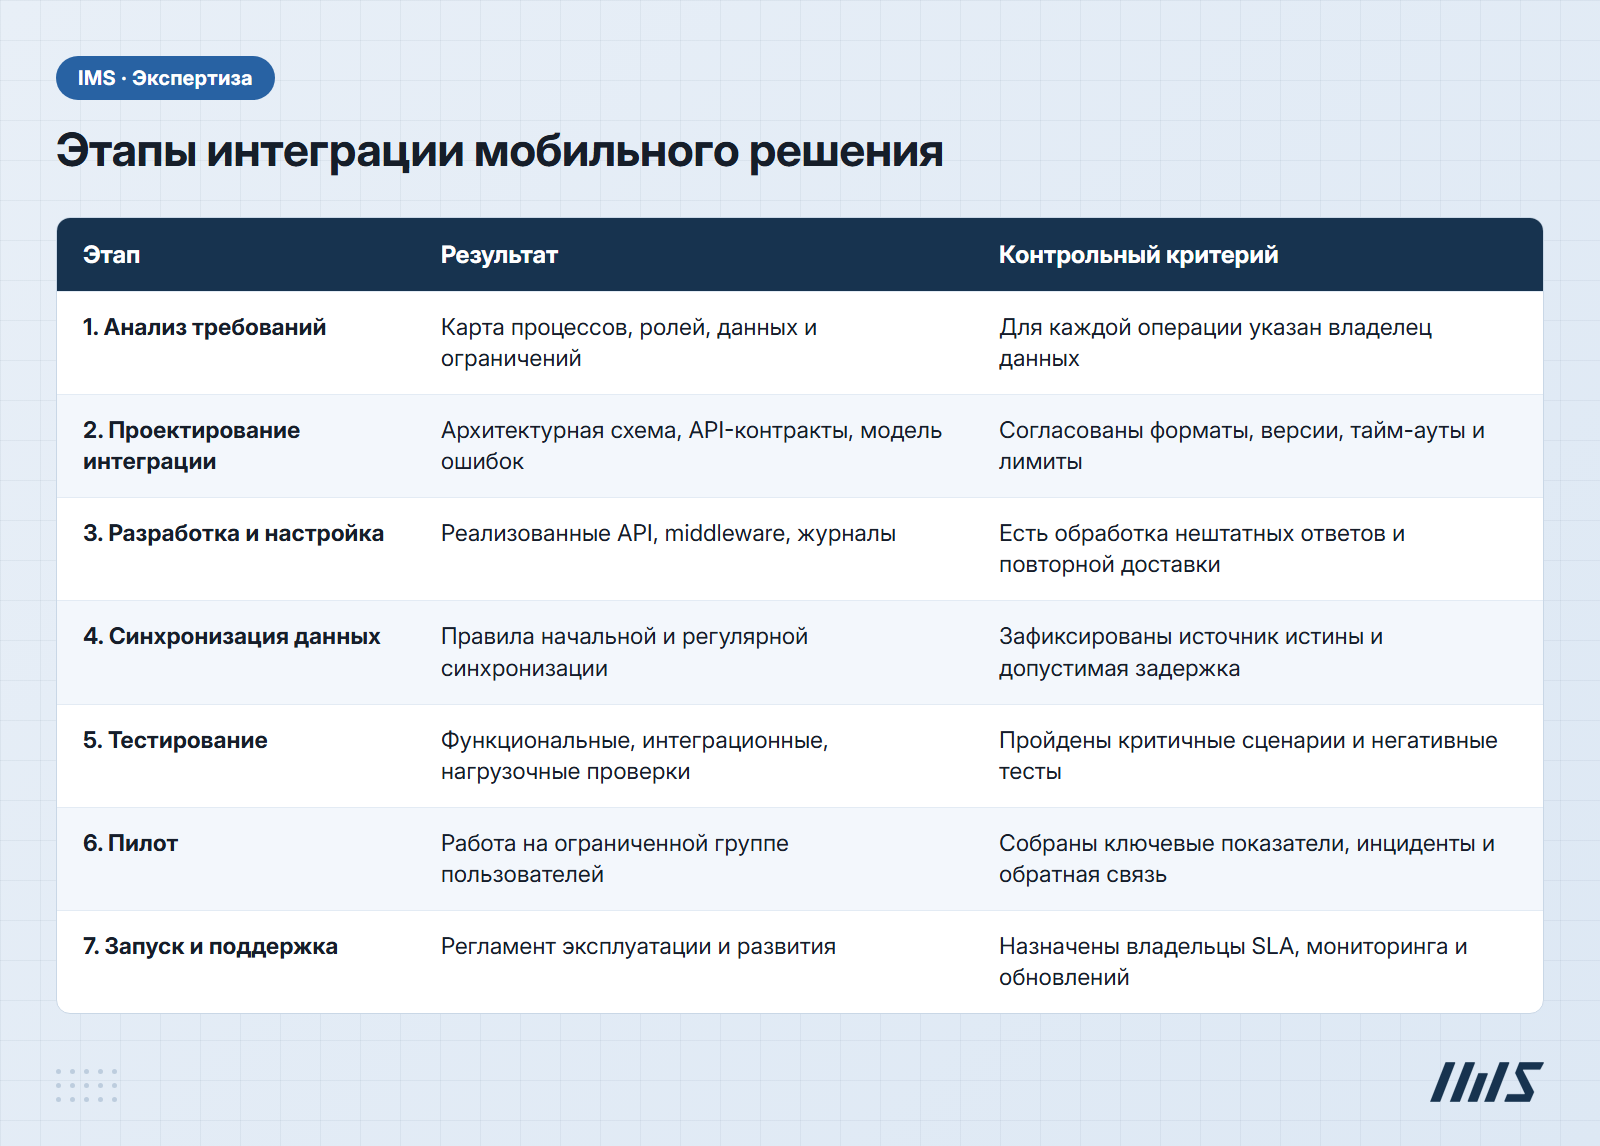
Интеграция мобильного решения проходит от анализа бизнес-сценария до поддержки после запуска. Рабочая последовательность снижает риск ситуации, когда мобильный интерфейс готов, а корпоративная система не выдерживает реальную частоту запросов.
Синхронизация данных — это обмен данными между мобильным решением и корпоративной системой по правилам, которые определяют состав, направление, частоту и обработку конфликтов.
Мини-алгоритм для старта проекта:
- Выбрать 3—5 мобильных операций с измеримым бизнес-эффектом.
- Определить КИС и владельца данных для каждой операции.
- Зафиксировать API-контракт и модель ошибок.
- Подключить аутентификацию, авторизацию и журналирование до пилота.
- Запустить пилот на реальных пользователях.
- Оценить результат по ключевым показателям пилота.
Пилот не должен превращаться в бесконечный тест. Для него задают срок, состав пользователей, критерии успеха и условия остановки. Важная часть — готовность бизнес-подразделения менять привычный порядок работы.
Безопасность интеграции и контроль доступа
Безопасность интеграции строится на разделении аутентификации, авторизации, шифровании каналов и постоянном аудите операций. Аутентификация подтверждает, кто пытается получить доступ. Авторизация определяет, какие действия этому пользователю или сервису разрешены после проверки подлинности.
Для мониторинга событий информационной безопасности и сбора логов применяются российские SIEM-системы: MaxPatrol SIEM, KUMA, RuSIEM, KOMRAD, Ankey SIEM NG и Alertix. В качестве класса систем для автоматизации реагирования на инциденты и оркестрации (SOAR/IRP) рассматривается Security Vision. В совокупности эти решения выступают полноценной отечественной альтернативой западным комплексам Splunk, IBM QRadar и ArcSight, закрывая потребности крупного бизнеса после детального сопоставления требований к функциональности, интеграциям и эксплуатации.
Для управления идентификацией и доступом применяются Avanpost, Platform V IDM, RooX UIDM. Эти решения можно рассматривать как альтернативы Microsoft Identity Manager, SailPoint и Oracle Identity Governance после проверки требуемых сценариев IAM и интеграций. Для антивирусной защиты и EDR (обнаружение и реагирование на угрозы на конечных точках) используются Kaspersky, Dr.Web.
Шифрование канала и локального хранилища снижает риск перехвата данных. Ограничение каждой операции конкретной ролью снижает риск превышения полномочий. Журналирование ускоряет расследование: сохраняет связку «кто, что, когда и из какого мобильного решения сделал».
Минимальный набор проверок перед запуском: отсутствие секретов в мобильном коде, контроль срока жизни токенов, отзыв доступа при увольнении, проверка root/jailbreak-политик и доставка событий в SIEM. Без этого защищенный экран входа бесполезен.
Проверка сценария интеграции и запуск
Перед промышленным запуском сценарий интеграции проверяют на реальных данных, ролях и ошибках. Демонстрация успешного запроса в тестовой среде не доказывает готовность мобильного решения к рабочему дню с пиковыми операциями и нестабильной сетью.
Для сценариев с 1С, SAP, Bitrix24 или amoCRM нужно запросить у вендора или владельца КИС четыре подтверждения: поддерживаемую версию системы, документированный API, состав доступных операций и условия технической поддержки. Называть интеграцию «готовой» до такой проверки нельзя.
Локальные условия интеграции в России
В России архитектуру мобильного решения проверяют на совместимость с используемыми ОС, требованиями информационной безопасности, режимом размещения данных и политикой импортозамещения компании. Условие «работает на Android» недостаточно для специализированных рабочих мест или российской мобильной ОС.
В корпоративной инфраструктуре могут применяться Astra Linux, РЕД ОС, Альт; для мобильной среды — Аврора. Совместимость нужно подтверждать испытаниями на целевой версии ОС и конкретном наборе политик безопасности.
FAQ по интеграции мобильных решений
Как мобильные решения интегрируются в корпоративные системы?
Технически — через API, middleware, webhooks или подтвержденные коннекторы. Но без синхронизации данных, аутентификации, авторизации и журналирования подключение создает риск для безопасности и поддержки, даже если формально работает.
Как выбрать мобильное решение для корпоративной инфраструктуры?
Решение выбирают по способности работать с уже используемыми КИС, поддерживаемыми ОС и требованиями безопасности — число экранов и функций к делу не относится. Финальную проверку решение проходит на пилоте с реальными пользователями и рабочей нагрузкой.
Как оценить эффективность мобильного решения в корпоративной среде?
Оценка строится на сравнении показателей одной операции до и после запуска: время выполнения, число ошибок синхронизации, нагрузка на поддержку и стоимость обработки. Без базовых значений до пилота сравнивать будет не с чем.
Когда нужен middleware, а когда достаточно API?
API достаточно, если мобильное решение взаимодействует с одной или несколькими КИС по стабильным контрактам. Middleware нужен, когда требуется маршрутизация, преобразование данных, оркестрация нескольких вызовов и централизованный контроль интеграционного взаимодействия.